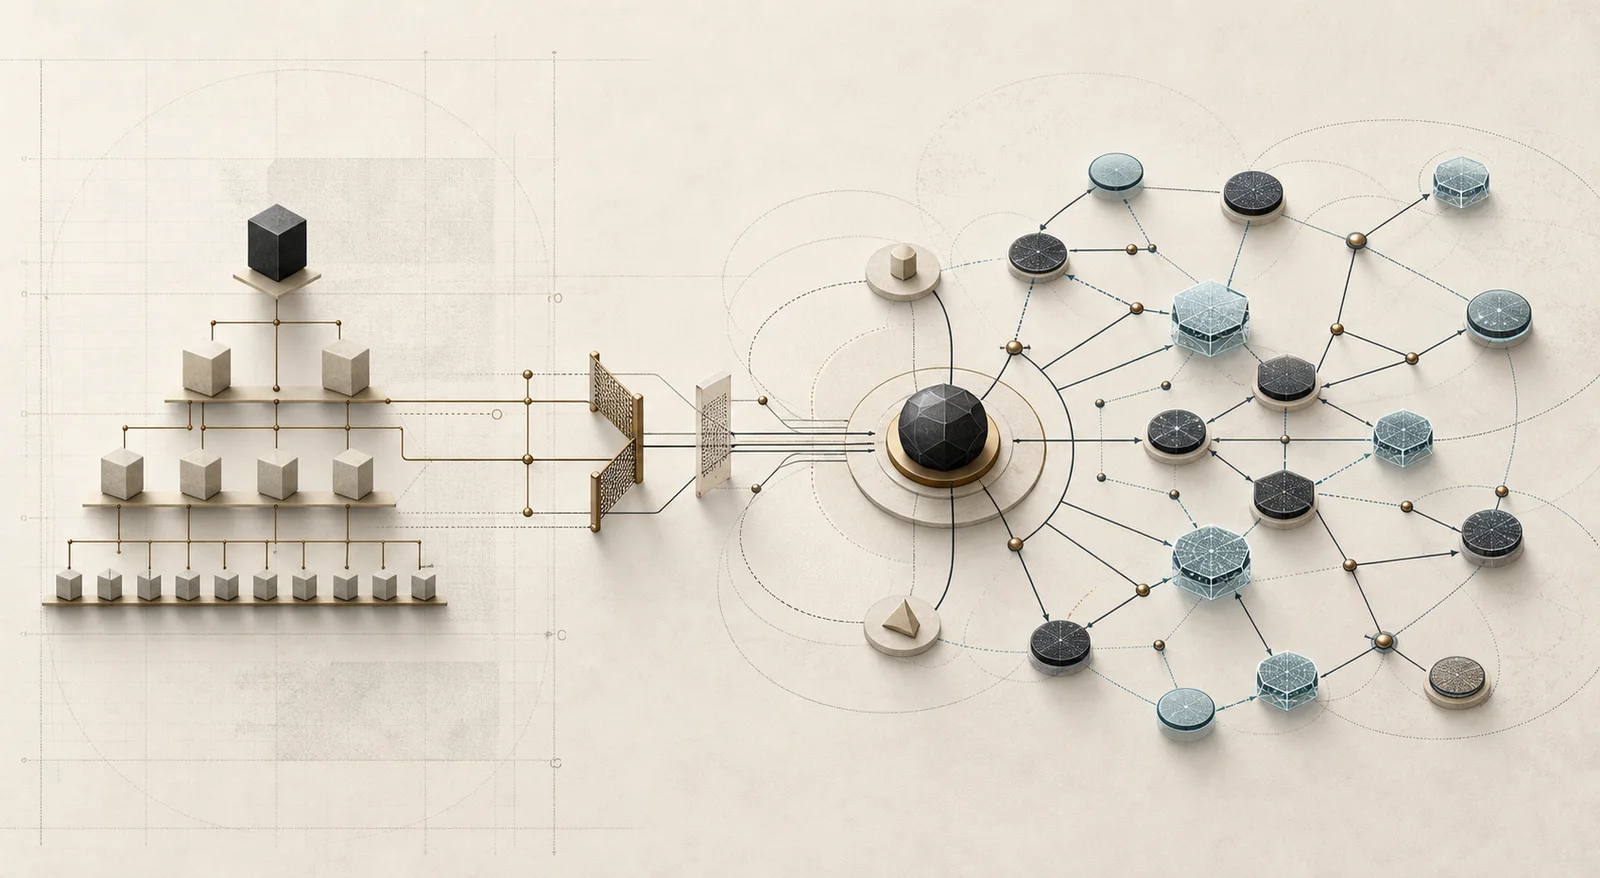
一个流程开始由多个Agent持续运行:一个读取客户信息,一个生成分析,一个执行系统操作,异常时再交给员工。Org Chart上却仍然只有一个部门和一位经理。当某次自动操作出错,团队第一次发现很难快速回答:哪个Agent做了什么,谁批准它的权限,谁应该决定是否停掉流程,最终责任落在哪里。
传统组织架构图很难表达这些关系。
Org Chart描述的是人类汇报关系
它适合回答谁管理谁、人才属于哪个部门。Agent系统还需要描述任务、权限、数据和异常。这些关系与人类汇报线并不完全重合。未来一个业务团队可能同时调用多个平台提供的Agent,而Agent又跨越几个系统执行任务。
Agent可以执行,不能自然承担Accountability
数字角色可以有ID、权限和日志。它仍然无法承担组织意义上的责任。每个Agent工作流都需要明确人类或业务角色作为Accountable Owner。谁定义成功标准,谁批准权限,谁验证结果,谁在事故后负责决定,都需要提前设计。
Agent可以读什么、写什么、能否调用外部系统,决定了它的实际权力。未来管理者需要像管理员工授权一样管理员工之外的数字权限。不同风险等级对应不同操作范围和Human Gate。 自动化最擅长正常流程。真正决定系统可靠性的,是出错时会发生什么。什么信号触发停止?谁收到通知?人工接管需要多少上下文?恢复后如何记录和学习?如果这些问题没有回答,Agent越自主,风险越难管理。
企业需要增加几张“工作地图”
除Org Chart之外,至少还要看Workflow Map、Decision Rights和Accountability Map。它们分别回答工作怎么流、谁有权决定、结果由谁承担。这些图不一定需要复杂工具,关键是关系显性。
未来团队资源计划可能不再只有Headcount。管理者还需要考虑Agent数量、调用成本、模型能力、人工Review容量和异常处理。这会让资源管理更接近一个混合系统。一个团队“缺人”时,答案可能是招聘,也可能是重构流程、增加Agent或改善知识Context。
组织架构设计因此会和技术架构、成本管理进一步靠近。 Agent上线以后并不会永久有效。模型升级、业务规则变化、数据源调整都可能让原有Agent失效。企业需要知道每个Agent的Owner、版本、Evaluation状态和退役条件。如果只会不断新增Agent,不会清理,几年后会形成新的自动化遗产。
未来管理数字角色,也需要像管理应用和岗位一样考虑建立、运行、升级和退出。Agent不会让传统组织图失效。它会让组织发现,仅仅知道“谁向谁汇报”,已经不足以管理未来的工作。
Agent首先是一项被授权的组织能力
把Agent称为“数字同事”有助于理解协作,却也可能掩盖关键差异。员工拥有身份、职责、劳动关系和可被追责的行为;Agent更接近被组织授权、由技术系统执行的一组能力。因此,设计起点应该是授权链:谁提出需求,谁批准数据与工具权限,谁确认它可以在何种条件下行动,谁监控运行,谁能够暂停,谁对业务结果负责。只有这条链清楚,团队才知道自动化能力来自哪里、边界在哪里。
为每个Agent建立最小责任卡
组织不必一开始建设复杂的Agent管理平台,但每个进入生产的Agent至少要有一张可查询责任卡:
- 业务目的和明确不做的事情;
- Accountable Owner与技术Owner;
- 可访问的数据、系统和允许动作;
- 当前模型、工具和版本;
- 关键评估集、运行指标和最近复核时间;
- 自动停止、人工接管与退役条件。
责任卡把技术配置与组织责任连接起来。发生问题时,团队可以沿卡片找到决策者和证据,而不必在部门之间追问“这是谁做的”。
权限图要覆盖动作链,而非单个工具
一个Agent单独看权限可能有限,多个Agent串联后却能形成很大的实际权力:读取客户数据、生成建议、提交审批、写入系统、触发付款。组织需要评估整条动作链的组合风险。这要求最小权限、职责分离和关键节点的人类Gate。对于高影响动作,还要设置额度、频率、可撤回窗口和独立确认。访问控制只能说明“能不能做”,业务规则还要说明“在什么情境下允许做”。
事故响应会成为新的管理基本功
Agent异常不只包括技术故障。它可能稳定地执行了错误目标,也可能因为Context过期持续产生看似合理的结果。监控因此要同时覆盖系统状态、任务质量和业务影响。一次成熟的Agent事故处理应能回答:哪个版本在什么输入下采取了什么动作,自动控制为何没有拦截,人工何时获知,受影响范围多大,恢复后需要修改模型、规则、流程还是责任设计。
NIST生成式AI风险框架把内容来源、部署前测试、事件披露和持续风险管理列为重要行动方向。其意义在于,可信运行来自完整生命周期,而非模型在上线前通过一次演示。
新组织图应该能回答五个问题
未来的工作地图不必追求视觉上复杂,它只要能让关键角色迅速回答:
- 这项结果由谁负责?
- 哪些步骤由人、AI和系统分别完成?
- 每一步使用什么权限与Context?
- 异常怎样被发现、交给谁、如何接管?
- 经验怎样回到规则、评估和岗位能力中?
传统Org Chart继续管理人才归属与正式权力;新增的工作地图管理执行事实。二者连接起来,企业才真正拥有一套可以经营人机混合组织的Operating Model。
管理Agent组合,比管理单个Agent更难
企业早期通常逐个批准Agent:客服一个、销售一个、财务一个。规模扩大后,真正风险来自它们共享数据、互相调用和串联动作。某个Agent的输出成为另一个Agent的Context,局部错误可能在链条中被放大,而且每个团队只看见自己负责的一段。
因此,重要流程需要一个端到端Owner和一份依赖清单。版本更新时,不仅要验证单个Agent,还要检查上游输入、下游动作和人工接管是否仍然有效。高影响链路应支持整体暂停和回滚,不能要求事故发生后逐个寻找开关。
NIST 2026年关于软件与AI Agent身份和授权的概念文件把Agent识别、认证、授权、审计、不可抵赖和Prompt Injection控制列为关键问题。它仍是概念性工作,不能当作已经成熟的行业标准;但它准确指出了企业组织图需要新增的一类事实:数字执行者以谁的名义行动,权限如何委托,动作怎样回到人类授权。
Agent也会改变岗位和预算
当团队拥有可持续运行的数字容量,管理者需要决定哪些能力长期保留、哪些按需调用、哪些由人承担。模型和工具调用成为运行成本,Review和异常处理成为新的人工容量,Context维护与评估也需要正式Owner。如果这些工作被当成“技术后台”,业务会高估自动化收益;如果全部分摊给一线员工,又会形成看不见的维护负担。资源规划应把人力、模型、平台、验证和风险成本放到同一条价值流中比较。
从观点到管理动作
| 地图 | 必须回答的问题 | 最小产物 |
|---|---|---|
| 工作流图 | 人与Agent怎样共同产生结果 | 端到端步骤、输入、输出与依赖 |
| 权限图 | 每个数字身份可以代表谁做什么 | 数据、工具、动作、额度和到期时间 |
| 决策图 | 哪些判断自动完成,哪些必须升级 | 阈值、Human Gate与停止条件 |
| 责任图 | 事故、客户和业务结果由谁承担 | Business、Technical、Verification、Escalation Owner |
| 生命周期图 | 何时更新、复核、降级和退役 | 版本、评估、最近复核与退役条件 |
可以先从一条已经跨越两个系统的Agent流程做审计。要求业务、技术和风险角色在半小时内共同回答上述问题;任何无法回答的部分都记录为组织缺口。修复重点优先放在高权限、不可逆和人工难以及时接管的节点。新的组织图无需取代传统Org Chart。它需要让企业看见真实工作,并确保每一份数字权力都能追溯到明确目的、控制和人类责任。
还有一项容易被遗漏的关系:谁负责被Agent影响的人。客户、员工和合作伙伴需要知道何时在与自动系统互动,怎样纠正错误、提出异议并转交人工。内部责任图若只覆盖技术恢复,没有覆盖受影响者的补救路径,组织仍然没有完成结果责任。
因此,工作地图应把外部反馈也画回系统。投诉、人工推翻和异常申诉既是服务动作,也是更新Context、评估与权限的重要信号。组织图由此从静态权力描述,进一步变成可学习的责任网络。
延伸依据:NIST:Software and AI Agent Identity and Authorization、NIST Generative AI Profile、NIST AI Resource Center